보안
Next.js Server Actions DoS 취약점, 영향 버전과 운영 점검 방법
발행일:
Next.js 공식 권고의 영향 조건과 수정 버전 15.5.28·16.4.1을 정리했습니다. Server Actions 사용 여부, 실제 배포 버전 확인, 업데이트 뒤 점검할 항목을 함께 살펴봅니다.
Next.js 앱에서 App Router와 Server Actions를 함께 사용한다면 배포 버전부터 확인해야 합니다. Next.js가 공개한 이번 DoS 취약점의 수정 버전은 15.5.28과 16.4.1입니다. 운영자는 영향 조건을 대조한 뒤, 업데이트가 실제 운영 배포에 반영됐는지까지 확인하는 편이 좋습니다.
어떤 취약점이며, 왜 운영에 영향을 주나
2026년 10월 14일 공개된 공식 보안 권고는 심각도를 High로 평가했습니다. 조작된 요청이 과도한 CPU 사용을 일으켜 같은 프로세스의 다른 요청 처리를 막을 수 있다는 내용입니다. 여기서 서비스 거부(DoS)는 정상적인 요청을 처리하지 못하게 되는 문제를 뜻합니다.
Server Actions는 폼 제출이나 데이터 변경을 서버에서 처리하는 데 쓰입니다. Next.js 공식 문서는 서버에서 실행되는 비동기 함수를 Server Function, 이를 액션이나 데이터 변경에 사용하는 경우를 Server Action으로 설명합니다. 서버에서 화면을 렌더링한다는 사실만으로 이번 영향 조건을 충족한다고 판단해서는 안 됩니다.
영향 조건과 수정 버전
공식 권고의 대상은 App Router를 사용하면서 Server Action이 하나 이상 있는 앱입니다. 해당 조건과 다음 버전 범위를 함께 확인해야 합니다.
- 영향 버전: 13.0.0부터 15.5.27까지, 16.0.0부터 16.4.0까지
- 공식 수정 버전: 15.5.28, 16.4.1
- 제외 대상: Pages Router를 사용하거나 Server Actions를 사용하지 않는 앱
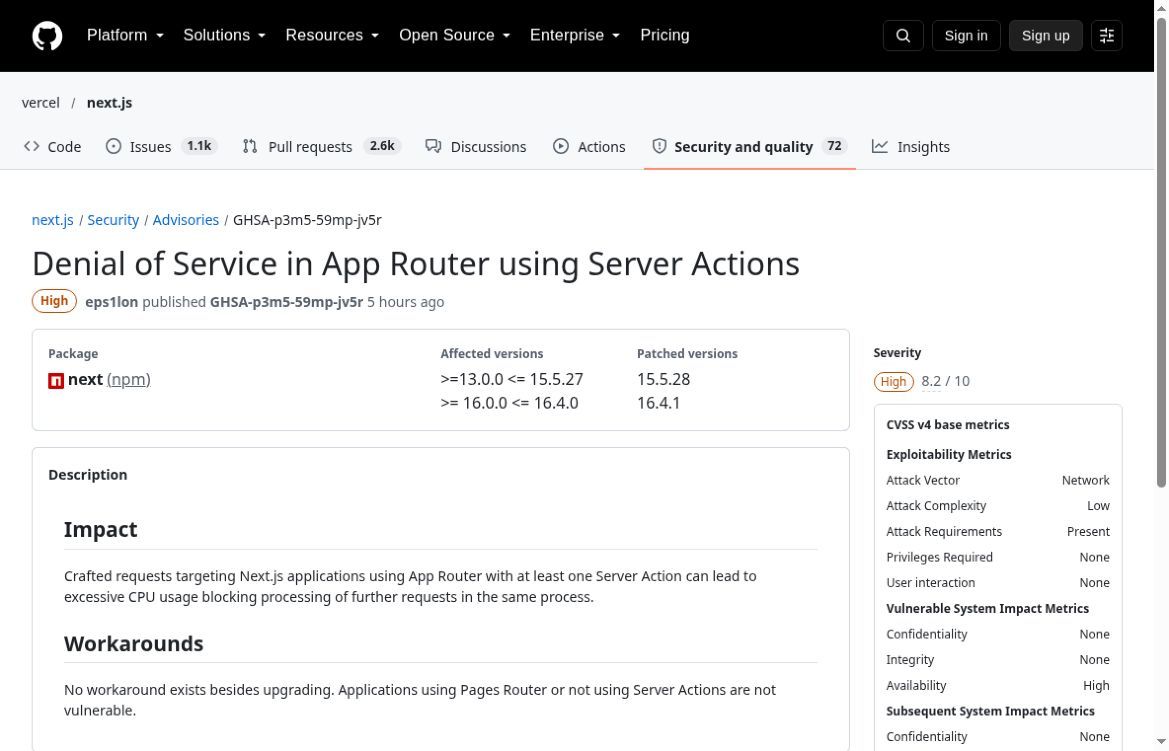
Next.js 공식 GitHub 보안 권고의 영향·수정 버전 화면. 원문 공개 2026년 10월 14일, 화면 확인 2026년 10월 15일(KST).
출처: Next.js 공식 GitHub 보안 권고 / 화면 캡처: VECTORLOG
이 구분은 이번 권고에 한정됩니다. 제외 대상이라는 이유로 다른 취약점까지 없다고 볼 수는 없습니다. 공식 권고는 업그레이드 외에 우회책이 없다고 안내합니다.
설치 버전과 실제 배포 버전 확인하기
Next.js CLI 문서에 따르면 next --version은 Next.js 버전을 출력하고, next info는 next·react·react-dom 등 패키지 정보를 보여줍니다. 프로젝트에 이미 설치된 로컬 CLI를 기준으로 확인해야 하며, 개발 컴퓨터에서 확인한 결과가 운영 서버의 버전까지 증명하지는 않습니다.
운영 점검에서는 현재 서비스 중인 배포가 어느 커밋과 빌드인지 먼저 대조하는 방식을 권합니다. 그 빌드의 설치 기록이나 실행 환경에서 확인한 패키지 버전을 함께 남기세요. package.json에 적힌 허용 범위만 읽고 결론 내리지 말고, 잠금 파일과 실제 설치 결과도 확인하는 편이 좋습니다. 여러 앱을 운영한다면 저장소별 확인과 운영 배포별 확인을 구분하세요.
업데이트 후 무엇을 확인할까
다음은 공식 권고를 운영 작업으로 옮기기 위한 편집부의 점검 제안입니다.
- App Router와 Server Actions 사용 여부, 현재 배포 버전, 업데이트 대상 버전을 기록합니다.
- 수정 버전으로 의존성을 갱신하고 잠금 파일을 함께 관리합니다. 주요 버전을 올려야 한다면 공식 업그레이드 가이드에서 호환성 변경을 확인합니다.
- 테스트 환경에서 빌드와 기존 테스트를 실행하고, Server Actions를 사용하는 폼 제출·저장·수정 흐름을 확인합니다. 성공 응답뿐 아니라 권한 거부, 입력 오류, 화면 갱신도 살펴보세요.
- 운영 배포가 완료되면 적용된 버전과 빌드를 다시 대조합니다. 주요 요청의 응답 시간, 오류, CPU 사용을 배포 전후로 비교하고 이상이 없는지 확인합니다.
테스트 통과와 응답 정상 여부는 운영 확인의 일부입니다. 취약점 수정 여부는 실제 배포에 수정 버전이 적용됐는지를 기준으로 확인해야 합니다. 문제가 생겼을 때 취약한 이전 버전으로 돌아가는 상황도 고려해 대응 방법을 정해 두는 편이 좋습니다.
자주 묻는 질문
App Router를 쓰면 모두 영향 대상인가요?
아닙니다. 공식 권고는 Server Action이 하나 이상 있다는 조건을 함께 명시합니다. 라우터 종류와 해당 기능 사용 여부를 같이 확인하세요.
화면에서 폼을 숨기면 임시 대응이 되나요?
그렇게 판단하면 안 됩니다. 공식 문서는 Server Functions가 화면을 거치지 않는 직접 POST 요청으로도 호출될 수 있다고 설명합니다. 이번 보안 권고가 제시한 대응은 업그레이드입니다.
개발 환경만 업데이트하면 끝인가요?
운영 대응에서는 실제 서비스 중인 배포까지 확인해야 합니다. 수정한 의존성으로 빌드·배포됐는지와 운영 중인 버전을 함께 기록하는 것이 좋습니다.
원문 공개일: 2026년 10월 14일.
- #Next.js
- #보안
- #Server Actions
CONTINUE READING
이 기록에서 이어서 보기
VECTORLOG LETTER
다음 기록도 받아보고 싶다면 구독을 연결해 주세요.