AI·개발 실무
GitHub 로그인은 이어져도, 복사해 둔 토큰은 만료될 수 있습니다
발행일:
GitHub CLI 2.103.0의 만료형 OAuth 공개 프리뷰는 저장한 자격증명을 자동 갱신합니다. 복사한 토큰과 환경변수는 다르게 처리되므로 도입 전 자동화의 인증 경로를 나눠 볼 필요가 있습니다.
GitHub CLI에서 받은 토큰을 스크립트에 복사해 두고 오래 재사용한다면, 새 로그인 방식을 켜기 전에 그 흐름부터 살펴볼 필요가 있습니다. GitHub는 2026년 10월 21일 CLI 2.103.0부터 만료되는 OAuth 토큰과 자동 갱신을 선택할 수 있는 공개 프리뷰를 발표했습니다. 기존 로그인은 그대로지만, 새 방식을 선택하면 복사한 토큰까지 계속 유효한 것은 아닙니다. 공식 발표
바뀌는 것은 CLI가 관리하는 로그인입니다
새 기능은 사용자가 선택해야 적용됩니다. 업데이트만으로 기존 인증이 모두 바뀌지는 않으며, 직접 제공한 토큰도 그대로입니다. GitHub는 향후 신규 로그인에서 기본값으로 만들 계획이라고 밝혔지만 날짜를 정하지는 않았습니다.
GitHub.com과 ghe.com에서 사용할 수 있고, GitHub Enterprise Server는 3.23부터 지원합니다. 지원하지 않는 서버에서는 만료되지 않는 자격증명으로 돌아가는 조건도 있습니다. 따라서 CLI 버전만 맞추면 모든 환경에서 같은 방식으로 작동한다고 볼 수는 없습니다.
공식 OAuth 문서에 따르면 액세스 토큰은 8시간 뒤 만료됩니다. 갱신 토큰은 사용하지 않은 상태로 6개월이 지나면 만료되며, 그때는 다시 인증해야 합니다. 갱신할 때는 새 액세스 토큰과 갱신 토큰이 발급되고 이전 쌍은 무효화됩니다. OAuth 만료·갱신 안내
자동 갱신과 토큰 복사는 다른 경로입니다
CLI는 자신이 저장한 OAuth 자격증명을 필요할 때 갱신합니다. 하지만 다른 프로그램에 넘긴 문자열을 찾아가 교체해 주지는 않습니다. 특히 gh auth token의 출력을 나중에 쓰려고 저장해 두는 흐름이라면, 저장한 값이 만료된 뒤에도 계속 사용하려 할 수 있습니다. 공식 안내는 외부에서 사용할 때마다 새로 받아 쓰도록 권합니다.
환경변수 GH_TOKEN이나 GITHUB_TOKEN으로 제공한 토큰은 이번 자동 갱신의 대상이 아닙니다. 이 구분을 놓치면 CI에 등록한 모든 비밀값까지 알아서 회전한다고 오해하기 쉽습니다. 이번 발표는 그런 범위의 비밀정보 관리 기능을 의미하지 않습니다. CLI 2.103.0 릴리스 안내
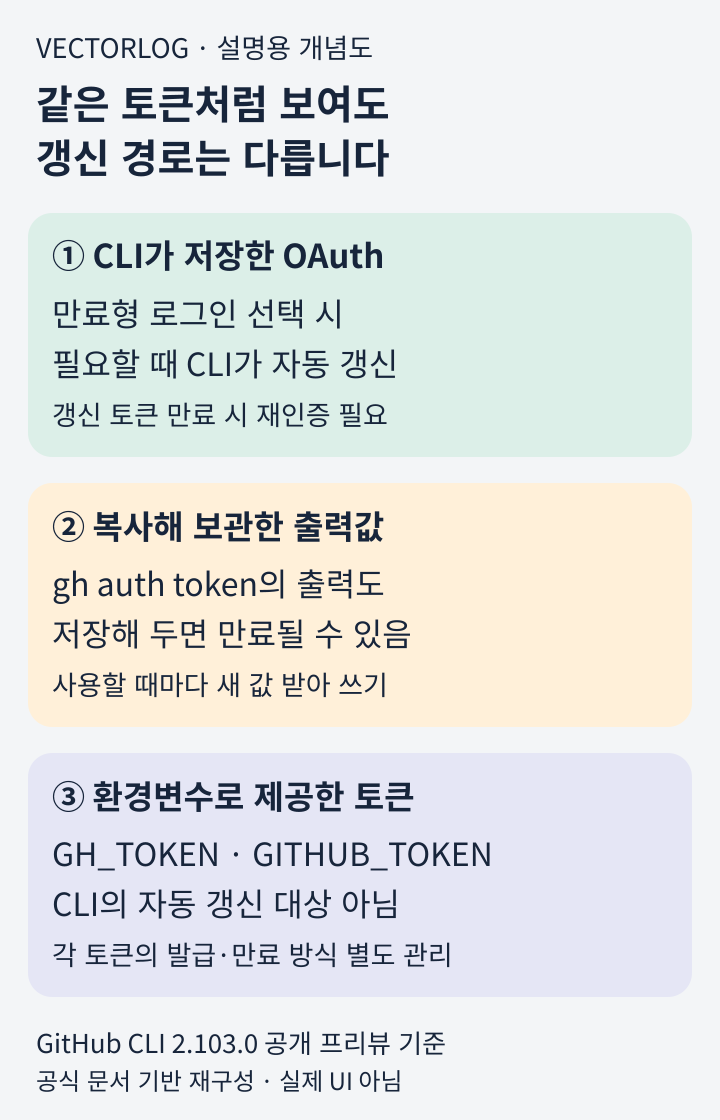
공식 릴리스 안내를 바탕으로 재구성했습니다. 실제 GitHub 화면이나 실행 결과가 아닙니다.
도입 전에 자동화의 입력부터 나눠 봅니다
실무에서는 인증을 하나의 설정으로 보기보다, 각 작업이 토큰을 어디서 받는지 적어 보는 편이 도움이 됩니다. CLI가 로그인 정보를 관리하는 작업인지, 한 번 추출한 값을 계속 쓰는 작업인지, 환경변수로 별도 토큰을 받는 작업인지에 따라 영향이 달라집니다.
Git over HTTPS를 쓰는 경우에도 자격증명 도우미와 캐시를 함께 봐야 합니다. GitHub는 gh를 자격증명 도우미로 사용하고, 만료 시점 이후까지 캐시하지 않도록 Git 2.46 이상을 권장합니다. 권한 범위를 바꾸는 gh auth refresh에서도 만료형 옵션이나 설정을 유지하지 않으면 만료되지 않는 방식으로 돌아갈 수 있습니다. CLI 인증 문서
이 글은 해당 프리뷰를 직접 설치하거나 인증을 바꿔 시험한 사용기가 아닙니다. 공식 문서를 바탕으로 도입 전에 살펴볼 경계를 정리했습니다. 실제 적용은 운영 작업과 분리된 환경에서 갱신과 재인증 흐름을 점검하고, 토큰이 로그나 화면에 노출되지 않도록 진행하는 편이 안전합니다.
짧은 수명은 유출된 액세스 토큰이 사용될 수 있는 시간을 줄이는 데 도움이 될 수 있습니다. 다만 갱신 토큰을 포함한 자격증명 보관 자체가 중요하다는 사실은 달라지지 않습니다. 기존 자동화가 당장 모두 멈추는 변경도 아닙니다. 선택 기능인 만큼, 먼저 토큰을 복사해 재사용하는 지점을 찾아보고 새 방식이 맞는 작업부터 검토할 수 있습니다.
공개 저장소를 가져오는 단계부터 인증 요구로 멈췄다면, GitHub 임시 HTTPS 보호 안내와 구분해 볼 수 있습니다. 그 글은 무인증 clone·fetch에 대한 임시 보호를 다룹니다. 이번 소식은 CLI 로그인에서 선택하는 토큰의 수명과 갱신 방식에 관한 내용입니다.
- #GitHub
- #GitHub CLI
- #OAuth
- #자동화
- #토큰
CONTINUE READING
이 기록에서 이어서 보기
VECTORLOG LETTER
다음 기록도 받아보고 싶다면 구독을 연결해 주세요.